La IP que ve un sitio: tipo, titularidad y ubicación
Tres preguntas en orden: qué tipo de dirección es, a nombre de quién está registrada y dónde dice estar. Cada una responde a algo distinto, y la tercera es la menos fiable.

Juzgar una conexión exige tres preguntas en orden. Primero, qué tipo de dirección es —anycast, centro de datos, residencial, NAT de operador—, porque eso fija el punto de partida de cualquier puntuación de riesgo. Segundo, a nombre de quién está: el ASN, el registro RDAP, el contacto de abuso, el único sitio donde aparece un responsable. Tercero, y solo entonces, dónde dice estar: las coordenadas que da el GeoIP, que es lo que más parece una respuesta y lo que más miente. Con las tres sabes con quién hablas de verdad.
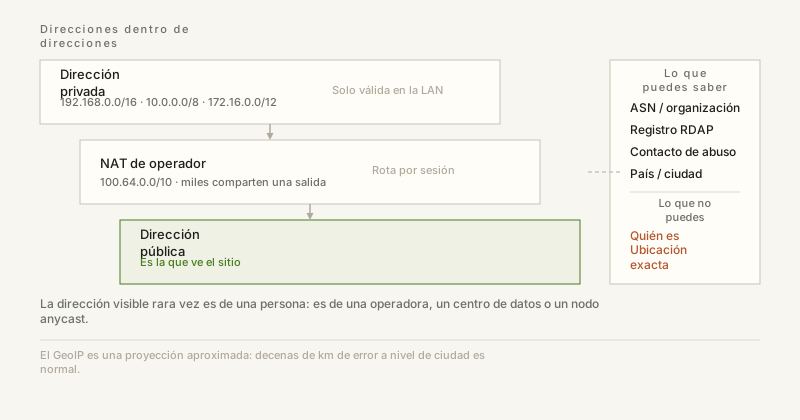
Eso de "mi IP es 203.0.113.42" falla más veces de las que acierta. La dirección que ve un sitio puede pertenecer a la operadora detrás de tu router, a una instancia en la nube que alquilaste hace tres días o a un nodo de CDN que anuncia una misma dirección en una docena de países. Saber cuál de las tres es te dice más que memorizar el número.
1. Anycast: una dirección, muchas máquinas
Con anycast, varios nodos del mundo anuncian la misma ruta y los paquetes van al más cercano en términos de BGP. Así funcionan 1.1.1.1 y 8.8.8.8: desde Shanghái y desde Fráncfort llegas a dos servidores distintos que comparten dirección. Por eso las IP anycast casi nunca son de usuario final: son infraestructura, y verlas significa que tu conexión aterrizó en el borde de un CDN o de un resolutor público.
2. Centro de datos: barato, rápido, automatizable
Las direcciones de centro de datos pertenecen a proveedores de hosting. Una dirección bajo un ASN de AWS, DigitalOcean o Hetzner difícilmente será una línea doméstica. No tiene nada de malicioso, pero bots, scrapers y proxies baratos prefieren esos rangos porque se facturan por horas y se crean por script. La consecuencia: en cualquier sistema antiabuso esos rangos arrancan con una base de riesgo más alta.
3. Residencial: parece humano y se paga como tal
Las IP residenciales vienen de líneas de consumidor reales. Parecen usuarios normales sin disfraz, y justo por eso existe un negocio entero que las alquila: dispositivos domésticos convierten su fibra en una salida que se vende por gigabyte. Detectarlas es difícil porque el ASN parece impecable; queda el comportamiento: decenas de cuentas tras una dirección, sesiones de segundos, un ritmo de peticiones que ninguna persona produce.
4. NAT y CGNAT: la dirección no suele ser tuya
El router de casa tiene una dirección pública y la reparte entre todos los dispositivos con rangos privados (10.0.0.0/8, 172.16.0.0/12, 192.168.0.0/16). Cuando se agotó IPv4, las operadoras añadieron otra capa entre tú e internet: miles de hogares comparten una dirección pública que rota según entran y salen sesiones.
- Las conexiones entrantes dejan de funcionar: no hay puerto al que reenviar.
- La geolocalización se desplaza: la dirección con la que te ven puede ser de una ciudad a cientos de kilómetros.
- La reputación es compartida: el abuso de cualquier otro detrás de ese NAT se convierte en tu CAPTCHA.
- La dirección cambia al reconectar, así que la "IP fija" nunca estuvo incluida.
Hay una ventaja. Detrás de CGNAT eres mucho menos identificable individualmente, y "bloquea esa IP" se vuelve un instrumento tosco que castiga a cientos de suscriptores inocentes a la vez. Vale la pena recordarlo antes de escribir esa regla.
5. Qué cambia realmente la clasificación
- Puntuación de fraude: centro de datos y anycast suben la base; residencial la baja.
- Limitación de tasa: puedes ser estricto con rangos de hosting; el tráfico residencial necesita reglas de comportamiento.
- Privacidad: una VPN de centro de datos oculta tu IP pero se marca al instante; los proxies residenciales son más sigilosos, más caros y éticamente más discutibles.
- Análisis forense: una salida de Tor no admite dudas, es un relé conocido de una lista pública.
Tarde o temprano un aviso de abuso, una regla de firewall o un "por qué esta IP no deja de golpear mi API" empiezan igual: tienes una IP y nada más. La buena noticia es que los registros son públicos y están documentados. La mala es que la mayor parte de lo que la gente espera encontrar ahí no existe.
6. Paso uno: el ASN, no la dirección
Una IP por sí sola no dice casi nada; el sistema autónomo que la anuncia dice quién la opera. Consulta el AS de origen de un prefijo y obtendrás un número como AS24940 y un nombre de organización. Ese salto responde a la mayoría de las preguntas operativas: es un proveedor de hosting, una operadora móvil, una universidad o un banco.
Lo más rápido es un looking glass o un sitio de datos BGP (bgp.tools es el menos molesto). Para usarlo desde un script, el truco clásico es la interfaz DNS de Team Cymru: invierte los octetos delante de origin.asn.cymru.com y recibirás "ASN | prefijo | país | registro | fecha" como registro TXT, sin clave de API ni parseo de HTML.
7. Paso dos: RDAP en lugar de whois
whois es un protocolo de texto de los años ochenta con un formato distinto en cada registro. RDAP lo sustituyó con JSON sobre HTTPS y los cinco RIR lo ofrecen. rdap.org resuelve el servidor correcto por ti, así que basta un GET:
- https://rdap.org/ip/203.0.113.42 devuelve el objeto de red, su rango, el RIR y un contacto de abuso.
- https://rdap.org/domain/example.com devuelve registrador, códigos de estado y servidores de nombres.
- https://rdap.org/autnum/24940 devuelve el objeto AS con sus contactos registrados.
Lee primero el contacto de abuso. Es la dirección que realmente actúa sobre los avisos y casi nunca coincide con la del campo de contacto general. Los registros incluyen además un campo remarks para notas operativas: cuando un proveedor traslada su mesa de abuso, lo dice ahí.
8. Paso tres: entender qué significa la respuesta
Un nombre de organización es una entidad legal, no una persona. Un /16 asignado a un proveedor de nube en 2014 sigue siendo su red aunque dentro vivan mil clientes. Una dirección residencial registrada a una operadora nacional no dice qué abonado la usó, y detrás de NAT de operador la respuesta es genuinamente inalcanzable desde fuera: solo está en los registros de la operadora.
9. Tres cosas que casi toda guía equivoca
- Una IP no identifica a una persona. Como mucho identifica una relación de facturación. Cualquier afirmación mayor es falsa, sobre todo en un informe que vayas a publicar.
- Un servicio de privacidad WHOIS no oculta a un delincuente: es el estado por defecto de todos los dominios en un registrador convencional desde el RGPD.
- Que falte un registro no prueba nada. Espacio no asignado, rangos recién delegados y límites de tasa producen respuestas vacías.
10. Etiqueta, porque son servicios compartidos
Los servidores RDAP tienen límites de tasa y los publican. Cachea las respuestas —los objetos de red cambian en meses, no en segundos— y envía un User-Agent real para que un operador pueda contactarte en lugar de bloquearte. Enriquecer un /16 en bucle es la forma más rápida de dejar todo ese rango en 429.
Toda base de datos GeoIP es una conjetura disfrazada de coordenada. Algunas conjeturan muy bien, otras arrastran una hoja de cálculo que alguien rellenó en 2011, y la interfaz no te dice cuál estás mirando.
11. De dónde salen las coordenadas
Cuatro fuentes, de mayor a menor confianza. Los registros publican qué organización tiene cada bloque, así que el país suele ser correcto por construcción. Las redes publican su topología, lo que acota a una región. Los dispositivos con GPS informan su posición junto a la IP que usaban: si un SDK pregunta, es la señal más fuerte disponible. Y las mediciones de latencia permiten triangular con un margen de cientos de kilómetros cuando no hay nada mejor.
El campo de ciudad es, por tanto, un artefacto estadístico: el lugar donde había más dispositivos usando ese bloque, o donde el operador registró su cabecera, según qué señal ganara esa fusión.
12. Cuatro cosas que la rompen con fiabilidad
- Una VPN o un proxy en la nube: la dirección es del proveedor, así que la "ubicación" es un centro de datos, a veces en un país sin relación con el usuario.
- NAT de operador y núcleos móviles: toda la base de abonados de una metrópoli puede salir por unas pocas direcciones registradas en una central, así que la ciudad acierta por casualidad.
- Anycast: una dirección se sirve desde decenas de sitios, de modo que ninguna coordenada única puede ser correcta. Las bases eligen una y no lo mencionan.
- Satélite y concentradores VPN corporativos: el tráfico entra por una única pasarela y todos los usuarios detrás heredan esa ciudad.
13. Cuánta precisión hay, en realidad
La precisión por país basta para construir encima: en la mayoría de los mercados y proveedores ronda el noventa y largo por ciento, y baja donde una región fronteriza la sirve un operador extranjero. Región y ciudad caen en picado: según país y proveedor, la precisión a nivel de ciudad va de "normalmente acierta" a "una moneda al aire", y el radio declarado suele ser el campo más honesto del registro. Si dice 50 km, cree al radio y no al alfiler.
14. Por qué dos proveedores discrepan
Compran telemetría distinta, la ponderan distinto y la actualizan a ritmos distintos. Uno sigue la topología del ISP, otro la señal de los dispositivos, un tercero puede seguir arrastrando una asignación anterior a una transferencia de hace años. Cuando dos proveedores discrepan sobre una ciudad, la discrepancia ya es información: el bloque es ambiguo y ninguna de las dos respuestas debe tratarse como un hecho.
15. La regla que evita que te haga daño
Usa el país para la política, la ciudad para mostrar, y nunca bases un derecho o un pago en una ciudad. Las licencias de contenido, el tratamiento fiscal y la jurisdicción se deciden por país o región en la mayoría de los ordenamientos, y equivocarte ahí convierte una imprecisión técnica en un problema contractual. Para cualquier cosa financiera, pregunta al usuario o usa una señal que él controle, y ofrece siempre una forma de corregir la estimación.
ipbox.one muestra país, ciudad, región y coordenadas tal como los reporta Cloudflare para tu conexión, junto a tu ASN, para que veas qué parece plausible y qué apunta a la cabecera de tu operador en lugar de a tu escritorio.


